
 印刷する
第1935回例会
本日のSAA ~ 加藤 武志 副SAA
大池会長、点鐘をお願いします。
只今より、第1935回例会を開会いたします。
ゲスト紹介 ~ 大池 梨華 会長
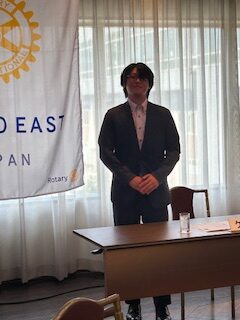
株式会社ESSEA 代表取締役 東海林 拓弥 様
会長挨拶 ~ 大池 梨華 会長
皆様、こんにちは。
先週は、毎年恒例となっております馬渕先輩の悠湯館での移動例会を開催いたしました。多くの会員の皆様にご参加いただき、誠にありがとうございました。
また、親睦活動委員会による斬新なゲームも大変盛り上がり、楽しいひとときを過ごすことができました。委員会の皆様には心より感謝申し上げます。
話は変わりますが、12月の年次総会が近づいてまいりました。2028~2029年度の会長に立候補を希望される方、または会長候補者をご推薦される方がいらっしゃいましたら、私までお申し出いただきますようお願いいたします。その後、会長指名委員会を開催したいと考えておりますので、歴代会長の皆様にはご協力を賜りますよう、何卒よろしくお願い申し上げます。
さて、本日のプログラムはメディア委員会の担当です。株式会社ESSEA代表取締役の東海林拓弥様をお迎えし、「サイバーセキュリティ」をテーマにご講演いただきます。
私自身も、登録しているいくつかのサービスがサイバー攻撃の対象となった影響で、毎日のように国税庁を装ったメールなどが届いております。現時点では大きな被害はありませんが、サイバー攻撃の脅威は常に身近に存在していることを実感しております。そのような意味でも、本日のお話を大変楽しみにしております。
東海林様、本日はどうぞよろしくお願いいたします。
以上をもちまして、会長挨拶とさせていただきます。
会務報告 ~ 金尾 泰明 幹事
① 帯広北RC・芽室RC合同例会開催のご案内
日 時 10月20日(火)午後6時30分
場 所 すず喜芽室店
※尚、帯広北RC、10月16日(金)の繰下げ例会と致します。
② 帯広西RC、移動例会開催のご案内
日 時 10月22日(木)午後0時30分
場 所 フレスポスズランプラザ
③ 帯広北RC、移動例会開催のご案内
日 時 10月24日(土)午前10時
場 所 十勝学園
※尚、10月23日(金)の繰下げ例会と致します。
④ 帯広南RC、夜間例会開催のご案内
日 時 10月26日(月)午後6時30分
場 所 北海道ホテル
⑤ 帯広西RC、夜間例会開催のご案内
日 時 10月29日(木)午後6時30分
場 所 北海道ホテル
⑥ 帯広北RC、10月30日(金)の例会は、休会と致します。
⑦ 例会終了後、定例理事会を開催致します。
【その他】
*北海道共同募金会より、赤い羽根共同募金運動への協力に対する感謝状をいただきましたので、ご報告申し上げます
*続きまして、熊本地震災害支援金についてご報告申し上げます。会員の皆様からお寄せいただいた募金は総額23,188円となりました。お預かりした支援金につきましては、ガバナー事務所を通じて被災地へ送金いたしました。皆様の温かいご支援とご協力に心より感謝申し上げます。
ニコニコ献金 ~ 親睦活動委員会 粕川 典宏 委員
【大池 梨華 会長】
先日の悠湯館での例会、ありがとうございました。本日の例会、東海林様のお話し楽しみにしております。よろしくお願いいたします。
【白間 勝美 副会長】
先日は太田委員長、親睦活動委員会の皆様、大変お疲れ様でした。有意義な時間を過ごしました。ニコニコします。
【金尾 泰明 幹事】
先週の例会、急遽ですが欠席となってしまいました。設営をした親睦活動委員会の皆様、ありがとうございました。
【斉藤 豊 会員】
インフル、コロナ、増えてきたそうです。御自愛下さい。
【曽根 一 会員】
夜間移動例会楽しかったです。親睦委員会の委員長を始め、メンバーの皆さんお疲れ様でした。
【加藤 武志 会員】
去る10/11、大宮ソニックシティホールで行われた日本詩吟学院全国大会で連吟の部で優勝をいただいた参りました。ニコニコします。
【加藤 肇 会員】
東海林さん、ようこそお越しくださいました。お話し楽しみにしております。
【及川 武一 会員】
大池会長、ソフトボール大会の写真ありがとうございます。ニコニコします。
【太田 めぐみ 会員】
先日は悠湯館で皆さまと素敵な時間を過ごすことができました。ご出席いただきました皆さまに感謝いたします。
【中田 智仁 会員】
本日はメディア委員会の担当例会となります。よろしくお願いいたします。東海林様、遠方からありがとうございます。
◎ プログラム ~ 【サイバーセキュリティについて】 株式会社ESSEA 代表取締役 東海林 拓弥 様 (メディア委員会)
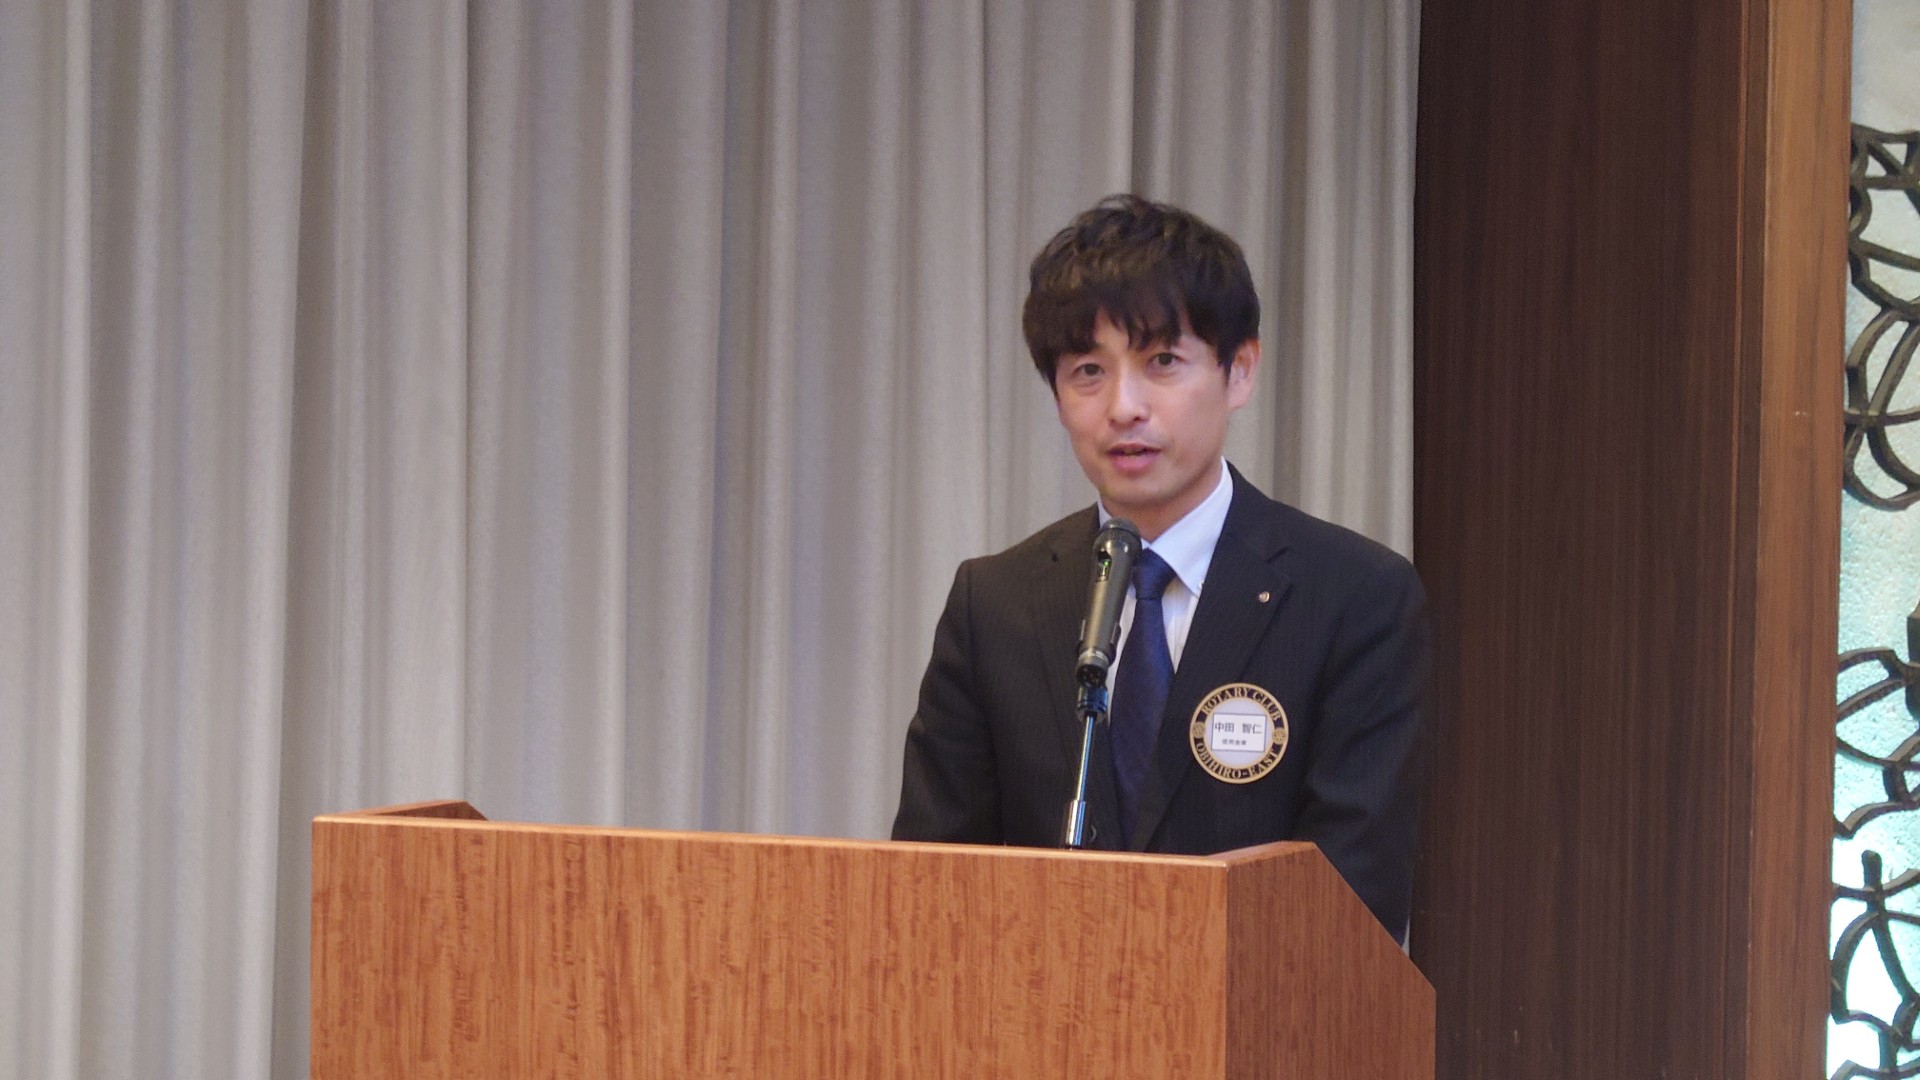
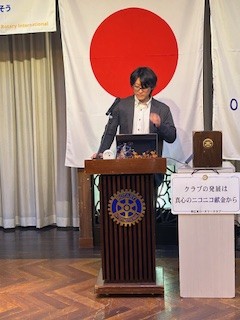
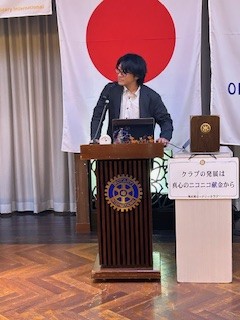
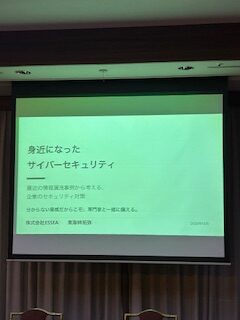
皆様、こんにちは。株式会社ESSEA代表取締役の東海林拓弥と申します。本日は釧路から参りました。少しでも皆様のお役に立てるお話ができればと思っておりますので、どうぞよろしくお願いいたします。
本日は「サイバーセキュリティ」についてお話しさせていただきますが、まず、簡単に自己紹介をさせていただきます。お手元の資料にも記載しておりますが、私は以前、中田支店長と同じ釧路信用金庫に勤務しておりました。当時は中田支店長の部下として働いており、「新しい仕事に挑戦したい」と相談していたこともありました。冗談半分で「中田さん、社長をやってくださいよ」とお願いしたこともありますが、中田さんが引き受けてくださらなかったので、仕方なく私が社長を務めております(笑)。
その後、2023年には釧路市や釧路信用金庫、商工会議所などの出資を受けて設立されたIT企業「株式会社k-Hack」の立ち上げに携わりました。現在は退任しておりますが、当時は韓国人エンジニアを中心とした約20名体制でIT開発を行っておりました。そして、昨年、株式会社ESSEAを設立し、お客様のITサポート業務を行っております。
本日ご出席の皆様は、企業の経営層や管理職の方が多いと思いますので、ぜひ自社のセキュリティ状況を確認するきっかけにしていただければ幸いです。
さて、本題に入ります。私はあまり不安をあおるような話は好みませんが、最近はサイバー攻撃や情報漏えいに関するニュースを毎日のように目にします。非常に危険な状況になっていると感じています。
少し大げさに聞こえるかもしれませんが、現在の状況は新型コロナウイルス感染症が流行し始めた頃に似ていると感じています。当時は何が起きているのか、どう対処すればよいのか分からず、多くの人が不安な日々を過ごしました。しかし、医療従事者や研究者の方々の努力により、現在は落ち着きを取り戻しています。
サイバー攻撃は感染症とは異なりますが、当時の医療従事者の方々のように、私たちITの専門家が知恵を絞り、皆様のお役に立たなければならないと考えています。本日は専門用語も出てきますが、できるだけ身近な例えを使いながら分かりやすくお話しいたします。
まず、最近のニュースをご覧ください。大手企業において数百万件、時には一千万件を超える規模の情報漏えい事案が発生しています。なかには「漏えいした可能性がある」というケースも含まれていますが、それでも非常に深刻な状況です。
また、企業だけではありません。CMでおなじみの企業、さらにはデジタル庁などの行政機関においても情報漏えいが発生しています。つまり、業種や規模を問わず、どこで被害が起きても不思議ではない時代になっているのです。
保険会社の事例では、委託先企業が不正アクセスを受けた結果、情報漏えいにつながったケースがありました。自社で十分な対策を講じていても、委託先から被害が広がる可能性があることを示しています。
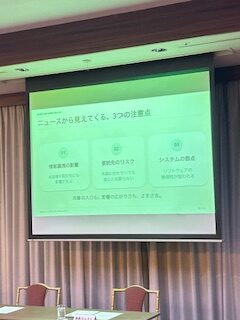
こうしたニュースから見えてくる注意点は三つあります。
第一に、お客様や取引先に大きな迷惑をかけてしまうこと。
第二に、委託先から被害が発生するリスクがあること。
第三に、システムの弱点が悪用されることです。
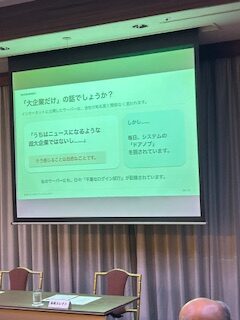
ここまでお聞きになって、「うちは狙われないだろう」と思われる方もいるかもしれません。
しかし、泥棒が住宅街を歩きながら、一軒一軒のドアノブを回して鍵が開いていないか試している姿を想像してみてください。泥棒は、その家がお金持ちかどうかを調べているわけではなく、とにかく開く家を探しています。
実は、インターネットの世界でも同じことが起きています。
私自身、自社サーバーを管理していますが、毎日のように不審なログインの試みが記録されています。サーバーを契約したその日から、誰かが不正アクセスを試みています。これは私の会社だけではなく、皆様の会社でも同じです。
つまり、常に誰かがドアノブを回している状態なのです。決して他人事ではありません。
私が企業向けに実施している「標的型メール訓練」についてもご紹介します。
これは訓練用のメールを送り、社員の皆様がどのように対応するかを確認するものです。実際に私が偽のログイン画面を作成してメールに添付し、反応を検証します。
ある企業では、実際にパスワードを入力してしまった方がいらっしゃいました。その方を責めるためではありません。火災時の避難訓練と同じで、万が一、本当に起きたときのための訓練です。
怪しいメールに気付けるか、誤って操作してしまった場合に速やかに報告できるかを確認することが目的です。訓練とはいえ、システムのログイン情報を私に渡してしまったことになるため、非常に危険な状態であったと言えます。
近年のフィッシングメールは非常に巧妙化しています。
以前は日本語が不自然で見分けやすかったのですが、生成AIの普及により、現在は自然な日本語で作成され、本物と見分けがつかないものも少なくありません。企業ロゴやサービス画面も再現されており、一見しただけでは判別が難しい状況です。
本日ご紹介したログイン画面も、実は私がAIを利用して5分もかからずに作成したものです。有名サービスに似せれば、本物とほとんど見分けがつかない画面を作ることも可能です。
さらに怖いのは、最近のフィッシング詐欺では被害者自身が最後まで騙されたことに気付かないケースが多いということです。
偽サイトでパスワードを入力した後、本物のログイン画面へ自動的に誘導されます。利用者は「入力を間違えたのかな」と思って再度ログインし、普通に利用できるため、そのまま気付かずに終わってしまいます。
しかし、その時点でパスワードは犯人に渡っています。
対策としては、
①メール内のリンクから直接ログインしない。
②ブックマークや検索結果から公式サイトにアクセスする。
③ドメイン名を確認する。
④怪しいサイトに入力した場合は直ちにパスワードを変更し担当者へ報告する。
といった行動が重要です。
また、パスワードの使い回しは絶対に避けてください。一つのサービスから漏えいした情報が、メールや他の重要なサービスへの不正アクセスにつながる可能性があります。
現在推奨されるパスワードは15文字以上で、大文字・小文字・数字・記号を組み合わせたものです。
私は30文字のランダムなパスワードを使用していますが、もちろん覚えてはいません。パスワード管理アプリで生成・保管しています。
ただし、その管理アプリ自体を守るために、多要素認証などの対策を必ず講じる必要があります。
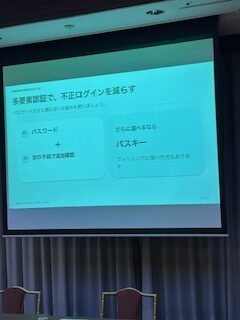
多要素認証とは、鍵だけでなく社員証も確認するような仕組みです。スマートフォンの認証アプリやSMS認証などが代表例です。
さらに最近は「パスキー」と呼ばれる仕組みも普及しており、証券会社などでは必須化が進んでいます。
利用できるサービスについては、多要素認証やパスキーを積極的に設定することをお勧めします。
ここからは、ホームページや自社の管理画面をお持ちの方向けのお話になります。
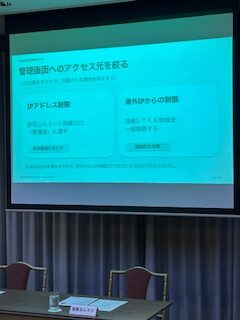
まず、「IPアドレス制限」というものがあります。これも例え話で言うと、会社の建物への入館制限のようなものです。重要な管理室に誰でも近づけてしまったら困りますよね。そこで、決められた入口から来た人だけが管理室に入れるようにする。その仕組みがIPアドレス制限です。
例えば、会社の決まったインターネット回線から接続した場合だけ、ホームページの管理画面を開けるようにするものです。つまり、鍵を頑丈にするだけではなく、そもそも入口に近づける人を減らしてしまおうという考え方です。
また、海外からのアクセスを制限する方法もあります。サイバー攻撃の多くは海外から行われています。ただし、最近は日本のサーバーを経由して、日本からアクセスしているように見せかけるケースもありますので、これだけで完全に防げるわけではありません。
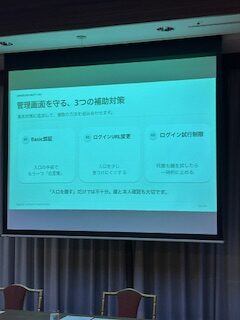
次に、管理画面を守るための補助的な対策として「Basic認証」があります。これは入口でさらにもう一つ合言葉を求めるようなイメージです。管理画面にたどり着く前に、もう一段階の認証を設ける方法ですね。
さらに、「ログインURLの変更」という方法もあります。ログイン画面の場所を分かりにくくすることで、重要な部屋の入口を見つけにくくするようなイメージです。
そして、私が特に重要だと思っているのが「ログイン試行回数制限」です。間違ったパスワードで何度もログインを試みる人がいた場合に、一時的にアクセスを停止する仕組みです。先ほどお話しした、無差別にドアノブを回すような攻撃への有効な対策の一つです。
このような方法を組み合わせて、管理画面を守ることが大切です。
次はソフトウェアについてのお話です。
例えば、自宅の玄関の鍵に欠陥があることが分かったとします。そして、その欠陥を泥棒も知っていたとしたらどうでしょう。当然、そのまま使い続けるのは危険ですよね。
ホームページやシステムも同じです。
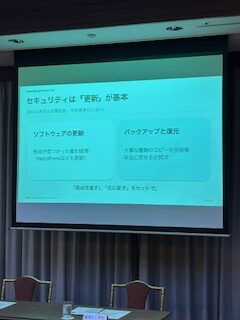
例えば、世界中で利用されているWordPressというホームページ作成システムがあります。WordPressは頻繁にアップデートが行われていますが、それは新しい機能を追加するためだけではありません。セキュリティ上の弱点が見つかるたびに修正されているのです。
しかし、更新を行わず古いまま使い続けているケースもあります。そのため、システムは必ず適切に更新し続けることが大切です。
もう一つ大切なのがバックアップです。
万が一、不正アクセスによってシステムが乗っ取られ、データが見られないようにロックされてしまったらどうでしょうか。そして、「解除してほしければお金を払ってください」と身代金を要求されることがあります。いわゆるランサムウェアです。
こうなると業務そのものが継続できなくなってしまいます。
そのため、最悪の事態に備えて、定期的にバックアップを取得しておくことが非常に重要です。
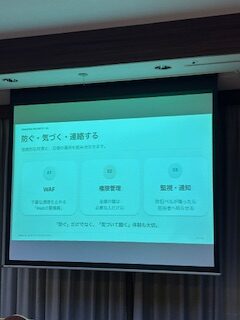
次に「WAF(ワフ)」という仕組みがあります。
少し難しい言葉ですが、建物で例えると入口を守ってくれる警備員のようなものです。ウェブサイトやサーバーを狙った怪しい通信を監視し、不正なアクセスを防ぐ役割を果たします。
ウェブサイトやウェブサービスを運用している場合は、ぜひ導入を検討していただきたい対策です。
また、「権限管理」も重要です。これは必要な人にだけ必要な鍵を渡すイメージです。管理画面を利用できる人を限定し、不要な権限を与えないようにします。
さらに、「監視と通知」も大切です。これは防犯カメラや警報装置のようなもので、万が一、不審なアクセスがあった際にすぐ気付ける仕組みを整えておくことです。
ここまでさまざまなセキュリティ対策をご紹介してきました。
「うちの会社はどうなっているんだろう」と思われた方もいらっしゃるかもしれません。ただ、こうした対策をすべて自社だけで把握し、管理していくのはなかなか大変です。
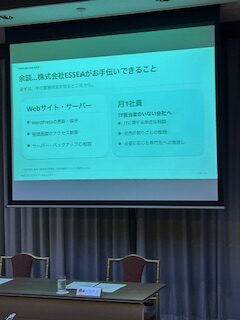
少し宣伝になってしまいますが、私はウェブサイトやサーバーの管理、WordPressの保守などを行っていますので、何かありましたら気軽にご相談いただければと思います。
また、社内にIT担当者がいない企業向けに、「月イチ社員」というサービスも行っています。専任のIT担当者を雇うほどではないけれど、気軽に相談できる相手が欲しいという企業様のお役に立てればと思っています。
もちろん、必ず私に相談してくださいという意味ではありません。すでにお付き合いのあるIT事業者や専門家がいらっしゃるのであれば、ぜひそちらに相談してください。
大切なのは、自社の現状を把握し、必要な対策を実行することです。
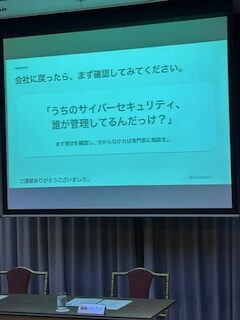
最後に、会社へ戻ったらぜひ確認していただきたいことがあります。
それは、「自社のサイバーセキュリティを誰が管理しているのか」ということです。
もしかすると、「社内で一番パソコンに詳しいから」という理由だけで担当者になっている方もいらっしゃるかもしれません。しかし、会社の大切な情報を守るというのは、本来それほど簡単な仕事ではありません。
まずは、自社でどのような対策を行っているのかを確認してみてください。そして、分からないことがあれば、ぜひ専門家に相談していただきたいと思います。
私自身、今回の講演にあたりいろいろと考えたのですが、一人でも多くの方にサイバーセキュリティの重要性を知っていただき、対策を始めるきっかけを作ることも、私たち専門家の責務だと思っています。
冒頭で新型コロナウイルスのお話をしましたが、あの時も専門家だけが頑張るのではなく、私たち一人ひとりが自分事として考え、行動することが大切でした。
サイバーセキュリティについても同じだと思っています。
一人ひとりが意識を持ち、できることから対策を進めることが重要です。もちろん、サイバー攻撃を完全になくすことは難しいでしょう。しかし、専門家と皆様が一緒になって対策を進めることで、被害を減らすことはできるはずです。
本日のお話が、その第一歩になれば大変うれしく思います。
本日はご清聴いただき、誠にありがとうございました。
ご清聴ありがとうございました。
東海林様、お忙しい中、ありがとうございました!!
次回プログラム予定 ~ 10月27日㊋「新入会員卓話」大野会員・鎌田会員 (会員増強・ロータリー情報委員会 )